Sono le 3 di notte. Il negozio è chiuso, le luci spente, i banchi frigo pieni di merce per la mattina dopo. Nessuno si accorge che qualcuno, da remoto, ha appena cambiato le impostazioni degli impianti. È un caso che riguarda da vicino la sicurezza informatica delle PMI, più di quanto sembri.
Non è la trama di un film. A metà ottobre 2026 è successo a centinaia di supermercati in Francia. E la porta d’ingresso non era il computer di un dipendente: era un dispositivo di un fornitore, collegato a Internet e mai aggiornato.
In questo articolo vediamo cosa insegna questo caso a chi guida una PMI, anche se non gestisce un supermercato e non ha mai sentito parlare di “rischio di terze parti”.
Cosa è successo
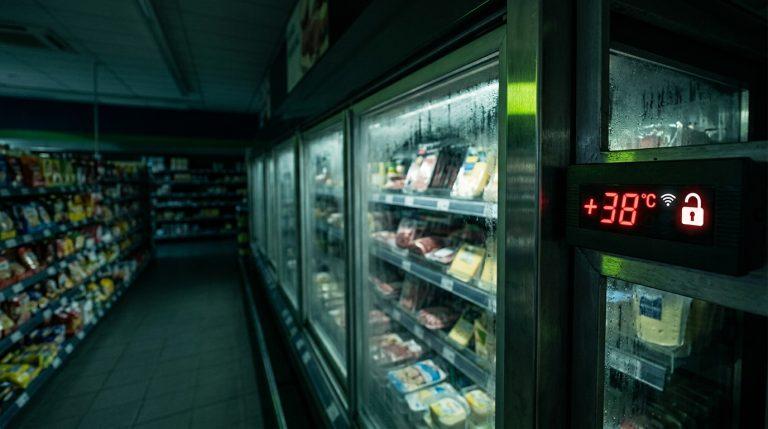
Nella notte tra l’11 e il 12 ottobre 2026 un attacco informatico ha colpito i sistemi che controllano a distanza la refrigerazione di centinaia di supermercati francesi. Secondo le ricostruzioni pubblicate finora, gli aggressori hanno agito sui controller legati a soluzioni Danfoss, un noto produttore di componenti per la refrigerazione.
Non hanno spento nulla. Hanno fatto qualcosa di più subdolo: hanno modificato i parametri di funzionamento. I cicli di sbrinamento sarebbero stati allungati fino a diverse ore, con temperature di soglia molto alte, e il riavvio dei compressori sarebbe stato bloccato.
Il risultato è facile da immaginare: carne, pesce, latticini e surgelati da buttare, banchi vuoti e perdite economiche importanti. Tra le insegne citate dalla stampa compaiono alcuni dei principali gruppi della grande distribuzione francese.
Molti dettagli, comprese le finalità e i responsabili dell’attacco, non sono ancora confermati ufficialmente. Ma una cosa è chiara fin da subito: il danno non è partito dai computer dei supermercati, ma da dispositivi forniti da terzi.
Rischio fornitori: il punto debole della sicurezza informatica nelle PMI
L’attacco avrebbe colpito soprattutto controller raggiungibili da Internet e con software vecchio, non aggiornato. Nessuna tecnica da film: una porta lasciata aperta e dimenticata.
È il cosiddetto rischio di terze parti. La tua azienda può essere ben protetta, ma se un fornitore, un impianto o un dispositivo collegato alla tua rete è vulnerabile, quella debolezza diventa anche tua.
Ora pensa alla tua azienda. Quanti dispositivi lavorano collegati alla rete senza che nessuno li guardi da mesi?
- Le celle frigorifere e gli impianti di conservazione, per chi lavora nell’agroalimentare e nell’ortofrutta
- Le macchine di produzione gestite da remoto dal costruttore
- Le telecamere, gli allarmi e i sistemi di accesso installati anni fa
- Il centralino, il router, la stampante di rete
- Il gestionale o il software affidato a un tecnico esterno con accesso da remoto
Ognuno di questi è utile. Ognuno, se dimenticato, può diventare la porta d’ingresso. E quando succede, il problema non è tecnico: è un fermo produttivo, merce persa, clienti che aspettano.
NIS2 e PMI fornitrici: anche se non ti riguarda, riguarda i tuoi clienti
La direttiva europea NIS2, recepita in Italia con il D.Lgs. 138/2024, chiede alle aziende che rientrano nel suo perimetro di gestire anche la sicurezza della propria catena di fornitura. In più, l’Agenzia per la Cybersicurezza Nazionale (ACN) prevede che questi soggetti indichino ogni anno quali sono i loro fornitori rilevanti.
Cosa significa per una PMI? Che anche se la tua azienda non è obbligata alla NIS2, potrebbe esserlo il tuo cliente più importante: la catena della grande distribuzione a cui vendi, l’ospedale o la clinica che servi, l’azienda di trasporti o di energia con cui lavori.
E quel cliente, prima o poi, ti chiederà garanzie: un questionario, una dichiarazione, magari una verifica. Domande come “Come proteggete i vostri sistemi?”, “Ogni quanto aggiornate i dispositivi?”, “Chi può accedere da remoto?”.
Chi sa rispondere con chiarezza diventa un fornitore affidabile. Chi non sa rispondere rischia di perdere la commessa, senza aver subito alcun attacco.
Sicurezza informatica in azienda: 5 domande da farti oggi
Non serve essere tecnici per capire a che punto sei. Bastano cinque domande. Se a più di una rispondi “non lo so”, è il momento di guardarci dentro.
- Sai quali dispositivi della tua azienda sono collegati a Internet, compresi impianti, telecamere e macchinari?
- Sai quando sono stati aggiornati l’ultima volta?
- Sai quali fornitori possono entrare nei tuoi sistemi da remoto, e se quegli accessi sono ancora necessari?
- Se un tuo cliente importante ti mandasse domani un questionario sulla sicurezza, sapresti a chi chiedere le risposte?
- Se un fornitore IT smettesse di lavorare con te, riavresti senza problemi dati, password e documentazione?
Come Digiworks protegge le PMI del Sud Italia
Il caso dei supermercati francesi mostra un problema che vediamo spesso nelle PMI del Sud: tanti fornitori, ognuno responsabile di un pezzo, e nessuno che abbia il quadro completo. Quando qualcosa va storto, ognuno guarda il proprio pezzo e la colpa resta in mezzo.
Il nostro approccio parte dal contrario.
- Un solo partner, una sola responsabilità. Gestiamo tutto l’IT della tua azienda con un unico contratto. Niente rimpalli tra fornitori.
- Sappiamo cosa c’è nella tua rete. Censiamo i dispositivi collegati, li monitoriamo e li teniamo aggiornati, compresi quelli che di solito nessuno guarda.
- Presa in carico entro 4 ore. È scritto nel contratto, non è una promessa a voce.
- Assistenza umana dedicata. Niente call center: parli con persone che conoscono già la tua infrastruttura.
- Canone fisso mensile. Sai quanto spendi, senza sorprese in fattura.
- Uscita assistita. Se un giorno deciderai di cambiare fornitore, ti restituiamo dati, accessi e documentazione in modo ordinato. La fiducia si costruisce anche così.
E se un tuo cliente ti chiede garanzie sulla sicurezza, non sei solo: ti aiutiamo a rispondere, anche sui temi legati alla NIS2.
Domande frequenti sulla sicurezza informatica dei fornitori
Cos’è il rischio di terze parti?
È il rischio che una vulnerabilità di un fornitore, di un impianto o di un software esterno diventi una porta d’ingresso nella tua azienda. Più fornitori hanno accesso ai tuoi sistemi, più è importante sapere chi sono e cosa possono fare.
La NIS2 si applica anche alla mia PMI?
In generale la NIS2 riguarda le medie e grandi imprese di settori considerati critici o importanti, ma in alcuni casi può coinvolgere anche realtà più piccole. Anche se la tua azienda ne è esclusa, puoi esserne coinvolta come fornitore di un cliente che invece è soggetto alla normativa.
Quali dispositivi vanno tenuti sotto controllo?
Tutti quelli collegati alla rete o a Internet: computer e server, ma anche router, centralini, telecamere, stampanti, impianti di refrigerazione e macchinari gestiti da remoto. Vanno censiti, aggiornati e monitorati con regolarità.
Come capisco se la mia azienda è protetta?
Il modo più semplice è partire da una verifica: quali dispositivi sono esposti, quando sono stati aggiornati, chi può accedere da remoto e dove sono i backup. È quello che facciamo con il check-up IT gratuito.
Inizia da un check-up IT gratuito
Non è se qualcosa si blocca. È quando. La differenza la fa sapere in anticipo dove sono i punti deboli.
Con il nostro check-up IT gratuito, in 10 minuti di telefonata facciamo il punto sulla tua situazione: dispositivi, aggiornamenti, accessi esterni, backup. Entro 24 ore ricevi un rapporto personalizzato con le priorità da affrontare.
Nessun impegno, nessun gergo tecnico. Solo un quadro chiaro, per smettere di preoccuparti e tornare a pensare alla tua azienda.